• Reglementări & Conformare
NIS2 și sistemele OT: ce înseamnă OUG 155/2024 pentru SCADA și BMS
Perimetrul, obligațiile și ce rămâne interpretare.
Publicat 21.10.2026
Cine intră sub ordonanță, termenul de înregistrare la DNSC, plafoanele de amendă și traducerea fizică a măsurilor de risc într-o instalație cu BMS sau SCADA.
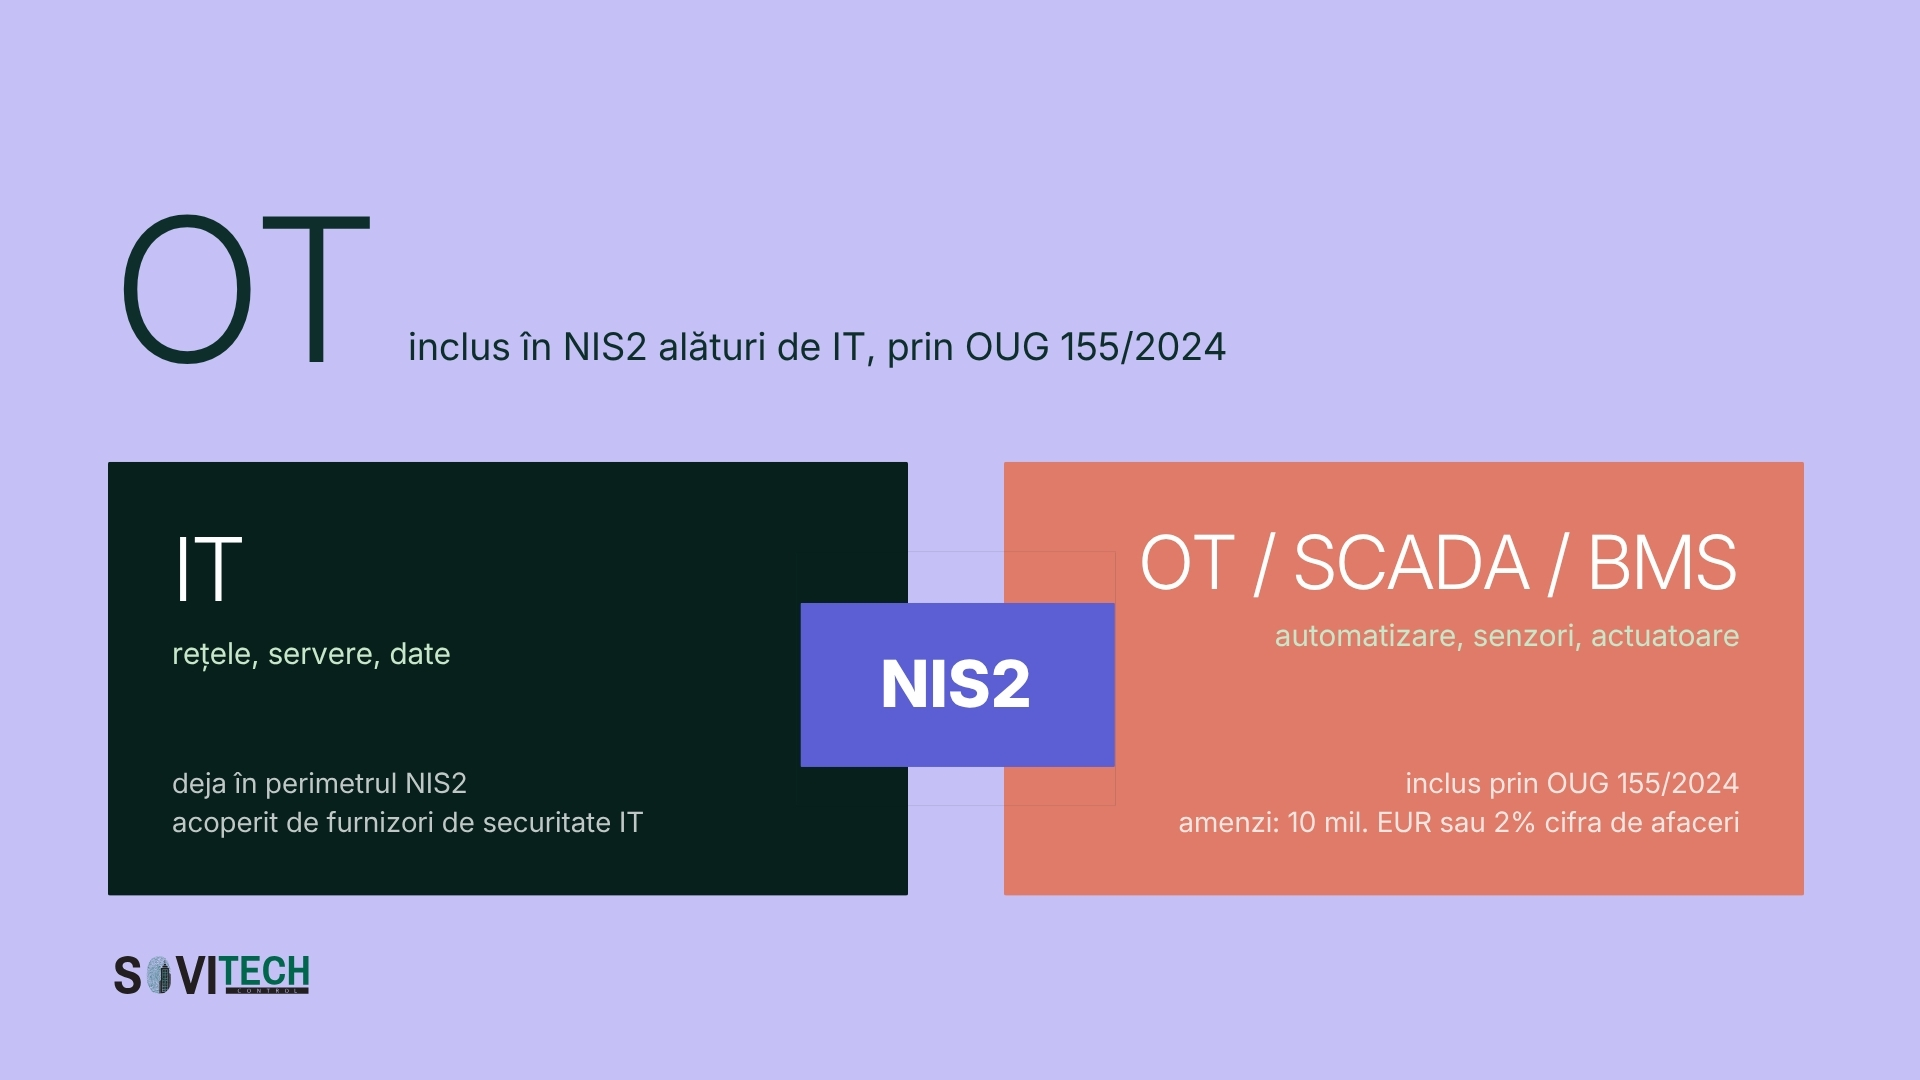
Proiectele de conformare NIS2 se opresc, de regulă, la granița IT. OUG 155/2024 nu se oprește acolo: obligațiile de management al riscului acoperă rețelele și sistemele informatice folosite pentru furnizarea serviciului, ceea ce în practică, într-o clădire sau într-o fabrică, include stratul OT: SCADA, BMS (sistemul de management al clădirii) și automatele de sub ele.
Pe scurt
- OUG 155/2024 transpune în dreptul român Directiva (UE) 2022/2555, cunoscută ca NIS2, și a fost aprobată cu modificări prin Legea 124/2025, în vigoare din 10 iulie 2025.
- Autoritatea competentă este Directoratul Național de Securitate Cibernetică (DNSC), iar notificarea de înregistrare se depune în 30 de zile de la intrarea în sfera de aplicare.
- Amenzile ajung până la 10.000.000 EUR sau 2% din cifra de afaceri mondială pentru entitățile esențiale și până la 7.000.000 EUR sau 1,4% pentru entitățile importante.
- Ordonanța nu are articol dedicat OT: obligațiile sunt neutre tehnologic și acoperă în practică și SCADA, BMS și automatele; interpretare de aplicare, nu citat de lege.
- Primele măsuri fizice într-o instalație: VLAN OT dedicat, firewall între IT și OT, conturi nominale, doi factori la distanță și inventarul complet al punctelor.
- Încadrarea ca entitate esențială sau importantă este o determinare juridică: se verifică cu juristul și cu ghidurile DNSC, nu se decide dintr-un articol tehnic.
Cuprins
OUG 155/2024: transpunerea NIS2 și rolul DNSC
OUG nr. 155/2024 este actul prin care România transpune Directiva (UE) 2022/2555, cunoscută ca NIS2. Ordonanța, adoptată la 30 decembrie 2024 și publicată în Monitorul Oficial nr. 1332 din 31 decembrie 2024, a fost aprobată cu modificări prin Legea nr. 124/2025 (Monitorul Oficial nr. 638 din 7 iulie 2025), în vigoare de la 10 iulie 2025. Autoritatea competentă pentru supraveghere este Directoratul Național de Securitate Cibernetică (DNSC).
Registrul de reglementări pe care se sprijină articolul consemnează aprobarea cu modificări, nu și conținutul lor: detaliul schimbărilor aduse de Legea 124/2025 se citește în textul OUG 155/2024, în forma consolidată. Regula ține pentru tot articolul: unde registrul tace, decide sursa primară.
Entități esențiale și importante: sectoarele din Anexa I și Anexa II
OUG 155/2024 împarte organizațiile din sfera de aplicare în entități esențiale și importante. Anexa I, a entităților esențiale, acoperă energia, transportul, sănătatea, inclusiv deținătorii de autorizație de fabricație de medicamente, apa potabilă, apa uzată, infrastructura digitală și administrația publică. Anexa II, a entităților importante, acoperă producția (dispozitive medicale, electronice, echipamente electrice, mașini, autovehicule), chimia, sectorul alimentar, deșeurile și poșta.
Apartenența la un sector din anexe nu încheie analiza: încadrarea concretă a unei organizații se verifică în textul OUG 155/2024 și în ghidurile DNSC, împreună cu consilierul juridic. Registrul de reglementări al articolului acoperă listele de sectoare, nu și restul criteriilor de încadrare.
Lista de sectoare are o consecință puțin discutată. O clădire de birouri obișnuită nu apare în anexe, dar un fabricant de medicamente, un operator de apă, un spital sau o fabrică de echipamente electrice apar, iar aceste organizații operează instalații conduse de BMS (building management system) sau de SCADA. Obligațiile urmează entitatea, iar entitatea trăiește în clădiri.
Înregistrarea la DNSC în 30 de zile
Notificarea de înregistrare la DNSC se depune în 30 de zile de la intrarea în sfera de aplicare a OUG 155/2024. Ordinele DNSC nr. 1/2025 și nr. 2/2025, în vigoare din 20 august 2025, privesc conformarea cu ordonanța; conținutul lor exact se citește la sursă, pe site-ul DNSC.
Separat de înregistrare, regimul NIS2 include obligații de notificare a incidentelor semnificative către autoritate, în etape succesive, cu termene pe fiecare etapă. Termenele exacte nu sunt acoperite de registrul de reglementări al articolului, deci nu sunt reproduse aici: se verifică în textul OUG 155/2024 și în ghidurile DNSC înainte de a intra într-o procedură internă.
Obligația de notificare are o precondiție tehnică simplă de enunțat și grea de îndeplinit: un incident pe stratul OT (tehnologie operațională) trebuie mai întâi văzut. O organizație care nu jurnalizează nimic la granița rețelei de automatizare nu are ce notifica. Secțiunea de monitorizare pornește de aici.
Amenzi: 10 milioane EUR sau 2% pentru entități esențiale
Pentru entitățile esențiale, amenzile prevăzute de OUG 155/2024 ajung până la 10.000.000 EUR sau 2% din cifra de afaceri mondială. Pentru entitățile importante, plafonul este de 7.000.000 EUR sau 1,4% din cifra de afaceri mondială.
Formularea „oricare este mai mare", des întâlnită în prezentările comerciale, nu apare în registrul de reglementări din spatele articolului; baza exactă de calcul a plafonului se verifică în textul ordonanței. Plafoanele sunt maxime legale, nu tarife. Un program de conformare se construiește pe obligații, nu pe amenzi.
OT sub NIS2: obligații neutre tehnologic, fără articol dedicat
OUG 155/2024 nu conține un articol dedicat sistemelor OT (tehnologie operațională), SCADA sau ICS. Obligațiile de management al riscului sunt formulate neutru tehnologic și acoperă rețelele și sistemele informatice folosite pentru furnizarea serviciului. Concluzia că sfera include SCADA (Supervisory Control and Data Acquisition), BMS și automatele programabile este o interpretare de aplicare, nu o prevedere citabilă ca text de lege, dar este interpretarea pe care o impune chiar modul de furnizare: un operator de apă livrează prin stații conduse de SCADA, un fabricant prin linii cu automate, un spital prin instalații conduse de BMS.
Aici este golul din piață. Proiectul tipic de conformare inventariază stațiile de lucru, serverele și conturile de e-mail, apoi se oprește la ușa camerei tehnice. Dincolo de ușă rămân stația de operare a instalației, automatele cu comunicație pe magistrală, serverul de supervizare și routerul GSM montat în tablou de un furnizor, pentru service, cu ani în urmă. Toate sunt rețele și sisteme informatice folosite pentru furnizarea serviciului; niciuna nu apare în raport.
Cele două straturi nu se securizează la fel, pentru că nu se comportă la fel: diferențele de arhitectură dintre supervizarea de proces și automatizarea clădirii stabilesc ce măsuri suportă fiecare. Un server se repornește după actualizare; un automat care ține o centrală termică, nu oricând.
Măsurile de risc, traduse în instalația BMS și SCADA
Măsurile de management al riscului din regimul NIS2 se traduc, pentru stratul OT, în cinci capitole de lucrări: segmentarea rețelei, controlul accesului, inventarul activelor, monitorizarea la graniță și clauzele de furnizor. Referința tehnică pentru securitatea automatizării industriale este seria de standarde IEC 62443, cu vocabularul ei de zone, conducte de comunicație și niveluri de securitate; cerințele concrete se citesc în standard, nu se rezumă aici.
Tabelul pune obligațiile, în limbajul general al regimului NIS2, față în față cu implementarea concretă din instalație. Rândurile urmează familiile de măsuri din directivă și din ordonanță; formularea exactă, pe articole, se verifică în textul OUG 155/2024.
| Familia de măsuri, în limbajul regimului NIS2 | Implementarea concretă în instalația cu BMS sau SCADA |
|---|---|
| Politici de analiză de risc și de securitate a sistemelor informatice | Analiza de risc include instalația: serverul de supervizare, automatele, magistralele și căile de acces de la distanță; perimetrul nu se oprește la serverele IT. |
| Gestionarea activelor | Registru de active OT: lista de puncte, automatele cu producător, model, versiune de firmware și protocol, plus cine are acces la fiecare. |
| Controlul accesului și autentificarea cu mai mulți factori | Conturi nominale pe stația de inginerie și pe supervizare, doi factori pe orice acces de la distanță, eliminarea parolei comune de inginerie. |
| Securitatea rețelelor | VLAN dedicat pentru automatizare, firewall între rețeaua de birou și cea de proces, niciun automat direct în rețeaua corporate sau expus pe internet. |
| Gestionarea incidentelor | Jurnalizare la granița rețelei OT, alarmă la conexiuni noi către automate, procedură internă care ajunge la DNSC în termenele verificate în ordonanță. |
| Securitatea lanțului de aprovizionare | Contractul de mentenanță spune cine are acces, pe ce cale, când și cu ce jurnal; accesul integratorului este tratat ca risc, nu ca detaliu administrativ. |
Segmentare: VLAN OT dedicat și firewall între IT și OT
Prima măsură fizică este separarea rețelelor: un VLAN dedicat pentru automatizare, un firewall între rețeaua de birou și cea de proces și regula că niciun controler nu stă în rețeaua corporate și niciunul nu se vede din internet. Detaliul găsit pe teren aproape de fiecare dată: serverul BMS cu două plăci de rețea, una în birou și una în automatizare, punte între cele două fără știrea nimănui din IT.
Limita măsurii se spune la fel de clar. Multe automate din generațiile mai vechi nu au autentificare deloc: oricine ajunge în rețeaua lor le poate scrie valori. Măsura realistă pentru ele este izolarea, într-un segment în care nu se ajunge decât prin firewall, iar înlocuirea în etape a echipamentelor din generațiile vechi se planifică separat. Segmentarea unui sistem în funcțiune se face pe opriri scurte, agreate cu exploatarea, nu peste noapte.
Acces: conturi nominale și doi factori la distanță
Accesul la instalație se face pe conturi nominale, cu doi factori pe orice cale de la distanță. Parola de inginerie comună, aceeași pe toate șantierele unui furnizor și cunoscută de toți tehnicienii care au trecut prin firmă, este modul de eșec standard al pieței: nu se poate retrage la plecarea unui om și nu lasă nicio urmă despre cine a modificat un parametru.
Subiectul se leagă direct de proprietatea asupra conturilor de inginerie și a codului aplicației: beneficiarul care nu deține conturile de administrare ale propriei instalații nu poate demonstra controlul accesului, oricât de bun ar fi restul programului.
Inventar: lista de puncte înaintea oricărei măsuri de securitate
Nicio măsură de securitate nu se poate aplica unei rețele al cărei conținut nu este cunoscut. Precondiția întregului program este inventarul: lista de puncte a instalației și registrul de active, cu fiecare automat, versiunea de firmware, protocolul vorbit și calea de acces la el. Într-o clădire aflată de mulți ani în exploatare, documentația as-built și realitatea din tablouri diferă aproape întotdeauna.
Metoda de lucru este inventarierea tehnică a unei instalații în funcțiune: se pornește de la documentație, se verifică fizic tablourile și rețeaua, iar diferențele se consemnează. Abia peste inventar se desenează segmentele, conturile și regulile de firewall.
Monitorizare și jurnalizare la granița rețelei OT
Monitorizarea începe la graniță: jurnalul firewall-ului dintre IT și OT, jurnalul de autentificări de pe stația de inginerie și de pe supervizare, alarmă la orice conexiune nouă către un automat. Traficul OT este repetitiv prin natura lui, aceleași echipamente vorbesc între ele mereu, deci o conexiune nouă este un eveniment rar și merită văzută de un om.
Jurnalizarea este puntea către obligația de notificare: termenele din ordonanță curg degeaba pentru organizația care află de incident după săptămâni. Ce nu se vede nu se notifică, iar ce nu se notifică la timp devine o problemă separată de incident.
Furnizorii: accesul integratorului, tratat ca risc de lanț
Accesul de service al integratorului este, în limbajul regimului NIS2, un risc de lanț de aprovizionare: un cont cu drepturi de scriere în instalație, deținut de o organizație externă. Contractul de mentenanță trebuie să spună explicit cine are acces nominal, pe ce cale intră, cine pornește accesul de la distanță, ce jurnal rămâne după fiecare intervenție și ce se întâmplă cu conturile la încetarea contractului.
Sovitech Control, ca integrator de automatizări, lucrează în acest regim pe propriile contracte: conturi nominale pe numele inginerilor, acces de la distanță activat de beneficiar și jurnal de intervenții predat la recepție. Regimul se fixează înainte de atribuire, în clauzele de securitate din documentația de achiziție, nu se negociază după semnare.
Granița dintre lectura tehnică și consultanța juridică
Încadrarea unei organizații ca entitate esențială sau importantă este o determinare juridică, nu una tehnică. Articolul de față dă lectura tehnică a obligațiilor: ce înseamnă ele în tablouri, în rețea și în contracte. Dacă o organizație anume intră în sfera OUG 155/2024, în ce categorie și cu ce termene, se stabilește cu consilierul juridic și se confruntă cu ghidurile DNSC.
Inginerul aduce inventarul instalației, schema reală de rețea și lista căilor de acces; juristul aduce încadrarea și calendarul obligațiilor. Programul căruia îi lipsește una dintre cele două jumătăți rămâne pe hârtie.
Ce înseamnă concret pentru responsabilul IT/OT
Ordinea de lucru pentru responsabilul IT/OT arată așa:
- Verificarea încadrării, cu consilierul juridic: sectorul din anexe, textul ordonanței, ghidurile DNSC. Rezultatul se consemnează în scris, inclusiv verdictul „organizația nu intră în sferă".
- Schema reală de rețea a instalației, nu cea din proiect: unde stau serverul de supervizare, stația de inginerie, automatele și fiecare cale de acces de la distanță.
- Inventarul căilor de acces extern: conturi de furnizor, VPN-uri, routere de service din tablouri; fiecare cale fără proprietar nominal se închide sau se documentează.
- Planul de segmentare și de conturi: VLAN OT, firewall între IT și OT, conturi nominale, doi factori la distanță, cu opriri agreate cu exploatarea.
- Recitirea contractului de mentenanță pe clauzele de acces: cine intră, pe ce cale, cu ce jurnal, ce se predă la încetare.
Directorul tehnic dintr-o fabrică parcurge aceeași listă cu SCADA de proces în locul BMS-ului, cu o diferență: sectoarele de producție apar în Anexa II, deci pasul încadrării pornește de la o listă în care fabrica deja figurează. Contextul de reglementare mai larg stă în articolele de reglementare și conformare.
Întrebări frecvente
- Se aplică NIS2 unei clădiri de birouri cu BMS?
- Obligațiile urmează entitatea, nu clădirea. O clădire de birouri nu apare în anexele OUG 155/2024, dar organizația care o ocupă poate fi entitate esențială sau importantă, iar atunci BMS-ul intră în sfera măsurilor de risc ca sistem folosit pentru furnizarea serviciului. Încadrarea se verifică cu juristul și cu ghidurile DNSC.
- Ce amenzi prevede OUG 155/2024 pentru entitatile esentiale si importante?
- Plafoanele din OUG 155/2024 sunt de până la 10.000.000 EUR sau 2% din cifra de afaceri mondială pentru entitățile esențiale și de până la 7.000.000 EUR sau 1,4% pentru entitățile importante. Baza exactă de calcul se verifică în textul ordonanței; plafonul este maxim legal, nu sancțiune automată.
- Care este termenul de înregistrare la DNSC?
- Notificarea la Directoratul Național de Securitate Cibernetică se depune în 30 de zile de la intrarea în sfera de aplicare a OUG 155/2024. Ordinele DNSC nr. 1/2025 și nr. 2/2025, în vigoare din 20 august 2025, privesc conformarea; procedura curentă și formularele se verifică pe site-ul DNSC înainte de depunere.
- BMS-ul este considerat OT?
- Da. BMS (building management system) conduce instalații fizice, încălzire, ventilare, climatizare, prin automate și echipamente de câmp, deci este tehnologie operațională, la fel ca SCADA din industrie. Diferă arhitectura și ritmul de proces, nu natura riscului: un cont compromis pe supervizare poate opri instalația în ambele cazuri.
- NIS2 cere explicit segmentarea rețelei OT?
- OUG 155/2024 nu prescrie soluții tehnice pe categorii de echipamente; obligațiile de management al riscului sunt neutre tehnologic. Segmentarea, conturile nominale și doi factori pe accesul de la distanță sunt traducerea inginerească a obligațiilor pentru o instalație, cu seria IEC 62443 ca referință de arhitectură. Măsura exactă rămâne o decizie de risc a entității.
Concluzie
Distanța dintre proiectul de conformare oprit la IT și sfera reală a OUG 155/2024 este exact stratul care ține clădirea sau fabrica în funcțiune. Automatele fără autentificare, parola comună de inginerie și routerul de service uitat în tablou nu apar în niciun raport de conformare scris de la birou. Ordinea lucrărilor este stabilă: inventar, segmentare, conturi, monitorizare, contracte. Încadrarea juridică se face cu juristul și cu DNSC; instalația se securizează cu inginerii care o cunosc.
O evaluare a arhitecturii OT pentru instalația existentă
O evaluare a arhitecturii OT pornește de la schema de rețea și lista de puncte și se încheie cu o listă prioritizată de măsuri: segmentare, conturi, jurnalizare, clauze de contract. Cererea se trimite prin formularul de contact, cu mențiunea „evaluare arhitectură OT", iar un inginer de automatizări răspunde cu pașii și durata evaluării.
Articol publicat 21.10.2026. Informațiile juridice au fost verificate la 21 august 2026 în registrul de reglementări al proiectului; textele de lege se confruntă cu sursa primară înainte de o decizie de conformare. Autor: Echipa de inginerie Sovitech Control.